车间角落看不见的敌人:聊聊工控安全防护
上周绕车间巡检,撞见徒弟蹲在PLC柜旁边挠头,头盔滑到胳膊肘,额头上的汗把工服领子浸得透湿。整条装配线停在那,空气里全是冷却电机剩下的热腥味,就是动不起来。
查了整整一下午。硬件没坏,接线没松,最后发现是程序里混了病毒。就因为徒弟前一天拿自己的U盘拷了程序,顺手插电脑传了个家里下的安装包。
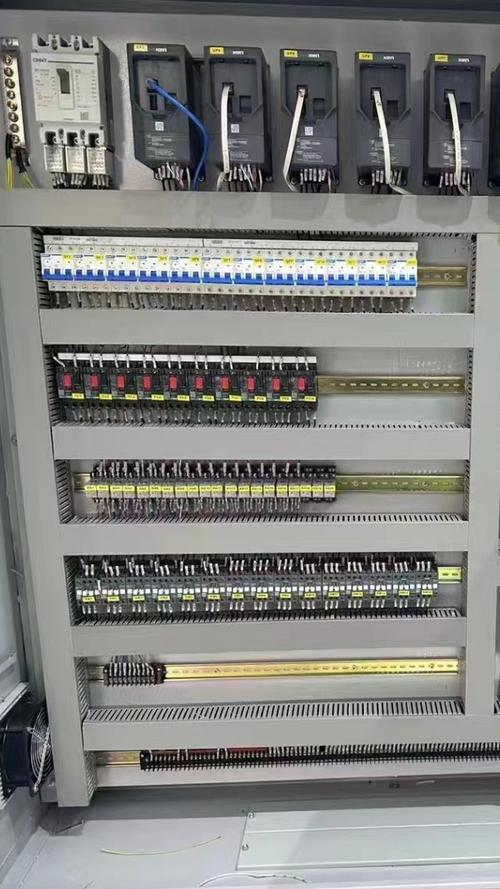 工厂车间PLC控制柜外接U盘接口实拍
很多开工厂的,干生产的,都觉得工控安全是给大厂搞的噱头。我们这都是内网,关起门来生产,哪来的黑客?
说实话,我见过不下五起因私插U盘搞瘫整条线的事,比黑客攻击多得多。大家都觉得病毒是办公电脑的事,跟老机床老PLC不沾边,错的离谱。
现在的工控设备早就不是当年插纸带的老古董了,大部分都带操作系统,能插U盘能连网,病毒一样能钻进去。很多时候你找不到原因的卡顿、乱停机、程序丢了,十有八九就是带进来的病毒搞鬼。
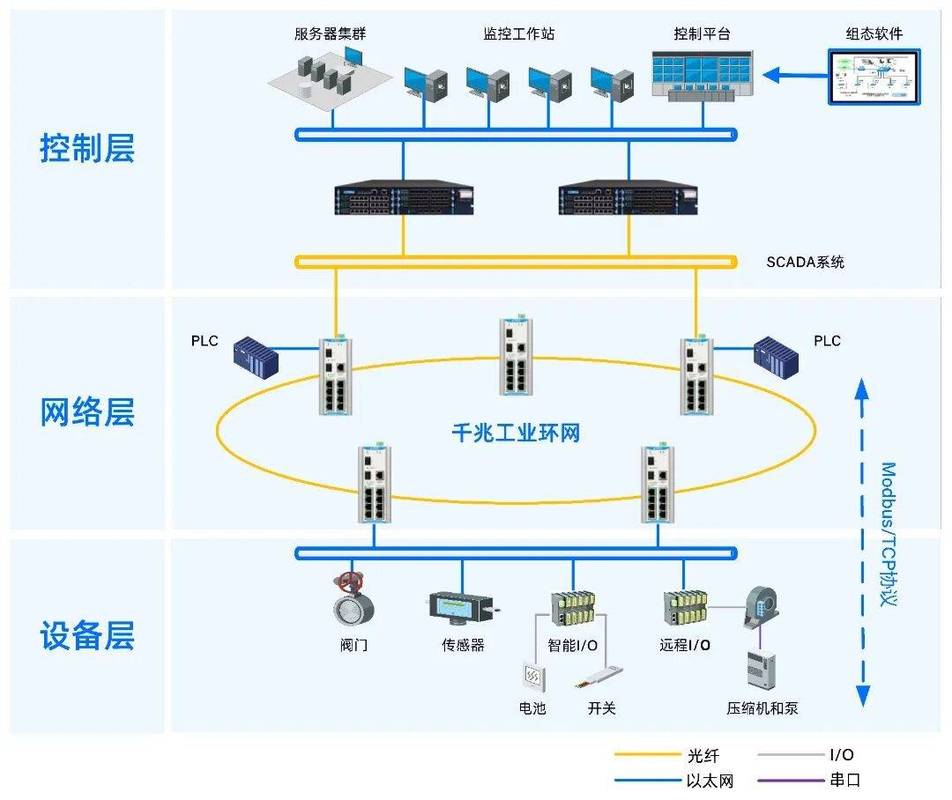 工厂工控网络分区连接示意图
还有最最容易忽略的一步,程序定期离线备份。别把所有备份都存在连网的电脑里,也别只存一份。找个专门的离线移动硬盘,每隔一段时间把所有核心设备的程序都导出来存好,哪怕真的出了事,程序锁了丢了,换个硬件重新灌一遍,大半天就能复产,不至于蹲在车间哭着找赎金。
 别等出了事才补窟窿,防护本来就是日常的事
很多老板算不清楚账,觉得我们这小厂,没人看得上,花这个精力纯属浪费。说实话,现在的木马病毒都是自动化扫描的,不管你大厂小厂,只要有口子敞开着,就会被盯上。停线一天的损失,工人的加班工资,赶不上订单的违约金,加起来早就够把该做的防护都做了。
我徒弟那次,最后折腾了快十个小时才把全线的程序清完重新灌好,当天晚上全车间加班到十二点,老板扣了他半个月奖金,整个部门的绩效都没了,就因为一个随手插U盘的小事。
工控安全防护从来不是什么高大上的黑科技,也不是写在报告里给客户看的门面。就是你每天巡检多瞟一眼接口,传程序多留心一下U盘,备份多存一个离线版本。都是小事,真出了事,就是能救命的事。
对不对?你现在低头想想,你车间的PLC柜上,是不是插着个不知道谁拿来的U盘?
哦,对了,我得赶紧去看看我徒弟今天有没有把没用的口子焊上。
你以为工控安全是防黑客?大多数工厂都错了
工厂车间PLC控制柜外接U盘接口实拍
很多开工厂的,干生产的,都觉得工控安全是给大厂搞的噱头。我们这都是内网,关起门来生产,哪来的黑客?
说实话,我见过不下五起因私插U盘搞瘫整条线的事,比黑客攻击多得多。大家都觉得病毒是办公电脑的事,跟老机床老PLC不沾边,错的离谱。
现在的工控设备早就不是当年插纸带的老古董了,大部分都带操作系统,能插U盘能连网,病毒一样能钻进去。很多时候你找不到原因的卡顿、乱停机、程序丢了,十有八九就是带进来的病毒搞鬼。
现场能用的防护,都是改几个小习惯就能落地
别听那帮做方案的瞎忽悠,说要投大价钱上全套系统才叫防护。很多中小厂的老产线,根本不需要那套花架子,改几个小事,就能防住九成的问题。 第一,把没用的USB接口直接焊死。需要传程序改参数,就留一个口子,专门配个加密U盘,仅此一个,不外借,不插其他任何设备,更不会拿去插员工自己的电脑拷电影拷资料。就这一步,就能挡住绝大多数从外部带进来的病毒。 第二,工控网和办公网老老实实分开。很多工厂为了方便看生产数据,直接把工控层的交换机随便接了办公网的口子,相当于把后院仓库的门直接开向了大马路,谁都能进来摸一圈。哪怕要做数据互通,也加个隔离网关,别直接通着。工厂工控网络分区连接示意图
还有最最容易忽略的一步,程序定期离线备份。别把所有备份都存在连网的电脑里,也别只存一份。找个专门的离线移动硬盘,每隔一段时间把所有核心设备的程序都导出来存好,哪怕真的出了事,程序锁了丢了,换个硬件重新灌一遍,大半天就能复产,不至于蹲在车间哭着找赎金。
别等出了事才补窟窿,防护本来就是日常的事
别等出了事才补窟窿,防护本来就是日常的事
很多老板算不清楚账,觉得我们这小厂,没人看得上,花这个精力纯属浪费。说实话,现在的木马病毒都是自动化扫描的,不管你大厂小厂,只要有口子敞开着,就会被盯上。停线一天的损失,工人的加班工资,赶不上订单的违约金,加起来早就够把该做的防护都做了。
我徒弟那次,最后折腾了快十个小时才把全线的程序清完重新灌好,当天晚上全车间加班到十二点,老板扣了他半个月奖金,整个部门的绩效都没了,就因为一个随手插U盘的小事。
工控安全防护从来不是什么高大上的黑科技,也不是写在报告里给客户看的门面。就是你每天巡检多瞟一眼接口,传程序多留心一下U盘,备份多存一个离线版本。都是小事,真出了事,就是能救命的事。
对不对?你现在低头想想,你车间的PLC柜上,是不是插着个不知道谁拿来的U盘?
哦,对了,我得赶紧去看看我徒弟今天有没有把没用的口子焊上。 
