车间里看不见的暗雷:聊聊工控安全防护
你以为只是拷个文件?墙早就被凿穿了
很多干了十几年的老师傅都觉得,咱们车间的工控系统是内网,关起门来自己跑,哪来那么多黑客?说白了就是看不见的风险而已。说实话,我之前也这么想,直到邻厂出事,才回过神。人家一个做汽车零部件的生产线,就是操作工插了个从网吧拷了电影的U盘,直接带进去了挖矿木马,一开始只是卡,没人当回事,后来慢慢篡改了控制逻辑,冲床压出来的零件全偏了尺寸,堆了半仓库废料才查到根源。损失多少?不说了,够给全车间换三遍新工控机了。很多人觉得工控攻击都是好莱坞电影里的情节,离咱们中小工厂远得很,错了,现在黑产到处扫,只要你的设备留了口子,哪怕只是能插个U盘,就是摆在明面上的活靶子。
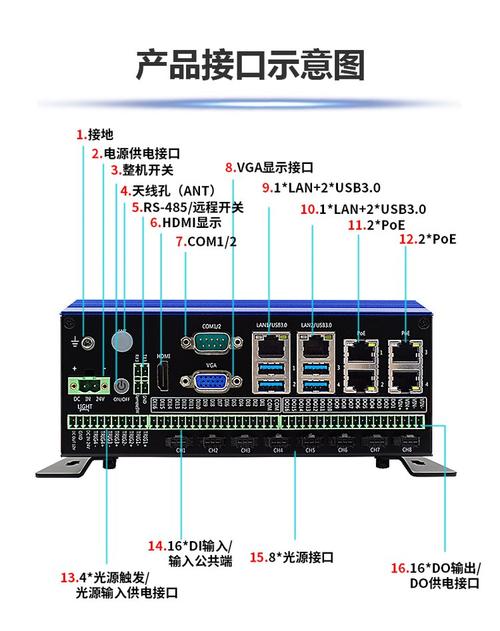 工厂车间工控操作面板USB接口图
别信什么万能防护,装杀毒软件都能把线装垮
不少工厂老板一听说要做工控安全防护,第一反应就是找个杀毒软件装上,万事大吉。这不扯吗?很多工控机用的还是十几年前的老系统,本身运算能力就有限,你装个动不动就后台升级、全盘扫描的杀毒,开机就能卡十分钟,赶上扫描的时候,直接把PLC的控制程序当成陌生病毒给隔离了——我就亲眼见过这事儿,整条线停了快两天,才找对人把程序从隔离区捞出来,一群工程师蹲在机柜旁啃冷泡面,那场景,现在想起来都好笑又心疼。
工控安全跟咱们日常家用电脑安全完全不是一回事。家用电脑中毒了大不了重装系统,工控生产线停一天,人工、水电、订单违约金,哪一样不是烧钱?而且很多老设备根本没有备用的原程序,当年调试的工程师都找不到了,真出事儿只能蹲在原地哭。
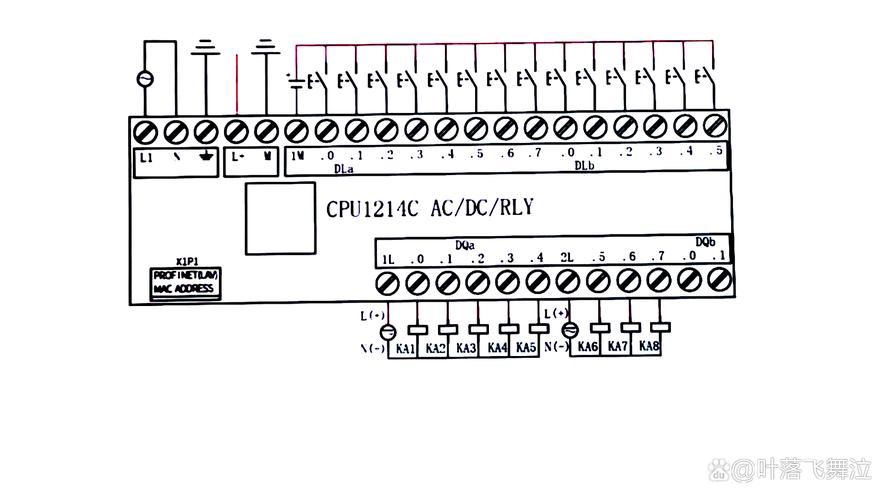 工业PLC控制机柜内部接线图
好用不费钱的土办法,全是出事堆出来的经验
 好用不费钱的土办法,全是出事堆出来的经验
说实话,咱们做现场的,不用搞那些虚头巴脑的几十万的高大上方案,把最基础的口子把住,就能防住百分之九十的问题。
第一个,封死所有闲置的外接接口。不管是USB还是旧串口,不用的直接拿热熔胶封死,就留一两个专门用来调试的,专人保管,谁用都登记,移动介质必须先在专门的隔离杀毒机器上扫过才能插,绝对不允许私人U盘碰工控机。听起来麻烦,其实做一次管好几年。
第二个,能物理隔离就别随便连外网。很多厂现在赶时髦搞什么远程调试,为了图方便直接把工控生产线接公网,这跟把家门钥匙插在锁孔里转身就走没区别。真要远程传文件调试,就用物理隔离的摆渡机,传完就断,别一直挂在网上。
第三个,控制程序定期做离线备份。别把所有备份都存在工控机本身,也别都存在连网的服务器里,刻成盘或者存在离线硬盘里,锁在办公室保险柜,真出事了,大不了重装程序,不会慌到没辙。
不过话说回来,很多厂都嫌这些法子笨,觉得我干了十几年都没事,哪那么巧轮到我。巧吗?出事的哪一个之前不是这么想的。徒弟后来把那个私人U盘扔了,找了个厂里统一发的专用U盘拷参数。他说原来以为工控安全防护是给头部大厂搞的花架子,现在才知道,就是咱们每天巡线都要多瞅一眼的小事。

